Sua TI é um ativo estratégico — ou um risco que ainda não apareceu na planilha.
Transformamos tecnologia, conformidade com a LGPD e segurança da informação em vantagem competitiva, sem multas, sem paralisações e sem surpresas para a alta direção.
Sem compromisso · Relatório com riscos identificados · Investimento: R$ 0
Governança, conformidade e dados sob o mesmo teto — para quem não pode se dar ao luxo de errar.
A System IT Consulting nasceu da constatação de que TI, compliance, cibersegurança e dados deixaram de ser áreas separadas — e viraram uma única frente de risco (e de oportunidade) para quem lidera uma empresa de médio porte, um hospital ou uma clínica. Em vez de contratar três ou quatro fornecedores diferentes para resolver problemas que, na prática, estão interligados, reunimos governança de TI, conformidade com a LGPD, cibersegurança e ciência de dados numa só consultoria, sediada no Paraná e com atuação em todo o Brasil.
Trabalhamos com uma equipe pequena e multidisciplinar por opção. José João Ferreira lidera governança de TI, cibersegurança, proteção de dados e direito digital — é pós-graduado pela PUCPR em Direito Digital 4.0: Direito Digital, Proteção de Dados e Cibersegurança, e atualmente cursa, também pela PUCPR, Governança de TI, Segurança Digital e Gestão de Dados. William Miura traz ciência de dados, governança de dados e IA aplicada. Filipe de Araujo Lima e Ferreira cobre os frameworks regulatórios e a frente jurídica. Isso significa que cada diagnóstico é conduzido por quem entende do assunto, não por um analista júnior seguindo um checklist — usando frameworks reconhecidos como COBIT, ISO 27001, ISO 38500 e HITRUST, mas entregando um plano que reduz risco, tira peso das costas da liderança e vira argumento de venda para o comercial.
Três riscos que já estão dentro da sua operação — só ainda não têm esse nome.
Eles se disfarçam de planilha desatualizada, backup "de sempre" e política de segurança que ninguém releu. Até o dia em que viram multa, vazamento ou parada.
TI vista como custo, não como investimento
Decisões reativas, ferramentas soltas e orçamento sem prioridade — porque não existe um plano formal de governança orientando a área.
Exposição regulatória à LGPD e à ANPD
Dados pessoais dispersos em sistemas não integrados, sem base legal mapeada nem registro de tratamento — a porta de entrada mais comum para sanções.
Ataques cibernéticos que param a operação
Ransomware, acessos sem monitoramento e backup sem criptografia transformam um incidente técnico em parada operacional.
O risco muda de forma dependendo de quem guarda o dado.
Adaptamos o diagnóstico à realidade de cada operação. Veja como isso se traduz para o seu setor.
Riscos observados
- 60% das empresas de médio porte não têm plano formal de governança de TI, o que resulta em decisões reativas e desperdício de recursos.
- Risco de sanções por não conformidade com a LGPD, com multas de até 2% do faturamento.
- Ataques cibernéticos que paralisam operações — inatividade média de 7 dias, a um custo estimado de R$ 50.000 por dia.
O que entregamos
- Diagnóstico e Plano de Governança de TI, com base em COBIT e ISO 38500.
- Implementação de políticas e treinamentos para 100% de conformidade com a ANPD.
- Auditoria e Plano de Resposta a Incidentes, com foco em continuidade operacional.
Riscos observados
- Dados de pacientes dispersos em sistemas não integrados, o que dificulta auditorias e eleva o risco de vazamento.
- Risco de sanções da ANPD por não conformidade com a LGPD, com multas de até 2% do faturamento.
- Ataques cibernéticos com potencial de interromper o atendimento — 43% das empresas brasileiras tiveram tentativa de ransomware em 2025.
O que entregamos
- Diagnóstico e Plano de Governança de TI (COBIT / ISO 38500).
- Políticas de privacidade, treinamentos e auditorias, com referência a padrões HITRUST.
- Auditoria e Plano de Resposta a Incidentes, protegendo a continuidade assistencial.
Três pilares. Um plano só, alinhado ao seu negócio.
Não vendemos conformidade em papel. Entregamos um plano de governança que reduz custo, tira risco de cima da liderança e vira argumento de venda para o seu comercial.
Problema: TI desalinhada aos objetivos do negócio
Governança de TI
Diagnóstico e Plano de Governança com base em COBIT 2019 e ISO 38500, criando um comitê que conecta TI, jurídico, RH e diretoria.
Problema: risco de multas e perda de clientes
Compliance (LGPD)
Mapeamento da base legal, registro de tratamento, políticas de privacidade e treinamentos, com referência a padrões HITRUST.
Problema: ataques que paralisam a operação
Cibersegurança
Auditoria completa e Plano de Resposta a Incidentes, com foco explícito em continuidade operacional e assistencial.
Hospital de médio porte — Paraná
Seis meses de programa de governança e conformidade, do diagnóstico ao dashboard de acompanhamento.
Ponto de partida
- Dados de pacientes espalhados em planilhas e sistemas não integrados.
- Risco iminente de multa da ANPD por não conformidade com a LGPD.
- TI vista como centro de custo, sem orçamento para inovação.
Nossa abordagem: diagnóstico de governança (COBIT + ISO 38500), plano de conformidade com a LGPD e dashboard de monitoramento para a alta direção.
Frameworks e normas que orientam nossos diagnósticos
Do diagnóstico gratuito ao dashboard de conformidade.
Diagnóstico gratuito
Análise inicial de governança, compliance e cibersegurança, com relatório de riscos identificados. Investimento: R$ 0, sem compromisso.
Plano personalizado
Plano de ação baseado em COBIT, ISO 27001 e LGPD, desenhado de acordo com o porte e o setor da sua operação.
KPIs para a diretoria
Dashboard de conformidade com métricas de redução de risco e economia gerada, acompanhado diretamente pela alta direção.
Equipe
Especialistas dedicados a governança, conformidade e dados, para que cada frente do diagnóstico tenha um responsável direto.
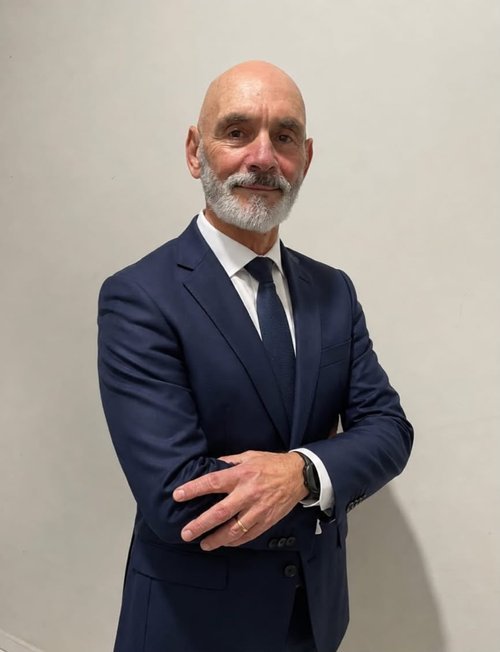
José João Ferreira
Governança de TI · Cibersegurança · Proteção de Dados · Direito Digital
 WM
William Miura
Cientista de Dados · Governança de Dados · Especialista em IA
 FF
Filipe de Araujo Lima e Ferreira
Advogado · Frameworks Regulatórios · Áreas Jurídicas
Multas da ANPD não avisam antes de chegar.
Ataques cibernéticos não escolhem horário. E os concorrentes que já investem em governança estão ganhando o mercado que sobra para quem espera. Fale com a gente hoje e saia com um diagnóstico gratuito em mãos.